 Handleiding PM Record
 010 - 451 76 76
 Mijn Portaal
Autorisaties en verantwoordelijkheden
1. Autorisatie van beheerderstaken
2. Toekennen van verantwoordelijkheidsstatussen
3. Toegankelijkheid van werkprogramma's op basis van verantwoordelijkheidsstatus
4. Het werkprogrammavenster vs. de verantwoordelijkheidsstatus
5. Afwijken van de norm/uw eigen interpretatie
Vanwege integriteitsredenen wijkt de autorisatie-structuur van Audit Plan af van de overige PM-modules. De toegang tot individuele werkprogramma's van klanten en wat daar gezien of gedaan mag worden is afhankelijk van de verantwoordelijkheidsstatus van de gebruiker.
Zelfs indien een gebruiker via Rollenbeheer toegang tot Audit Plan heeft gekregen (via het hoofdscherm van PM-Record: de optie 'Autorisatie') zal hij of zij de module niet kunnen openen zonder specifieke verantwoordelijkheidsstatus.
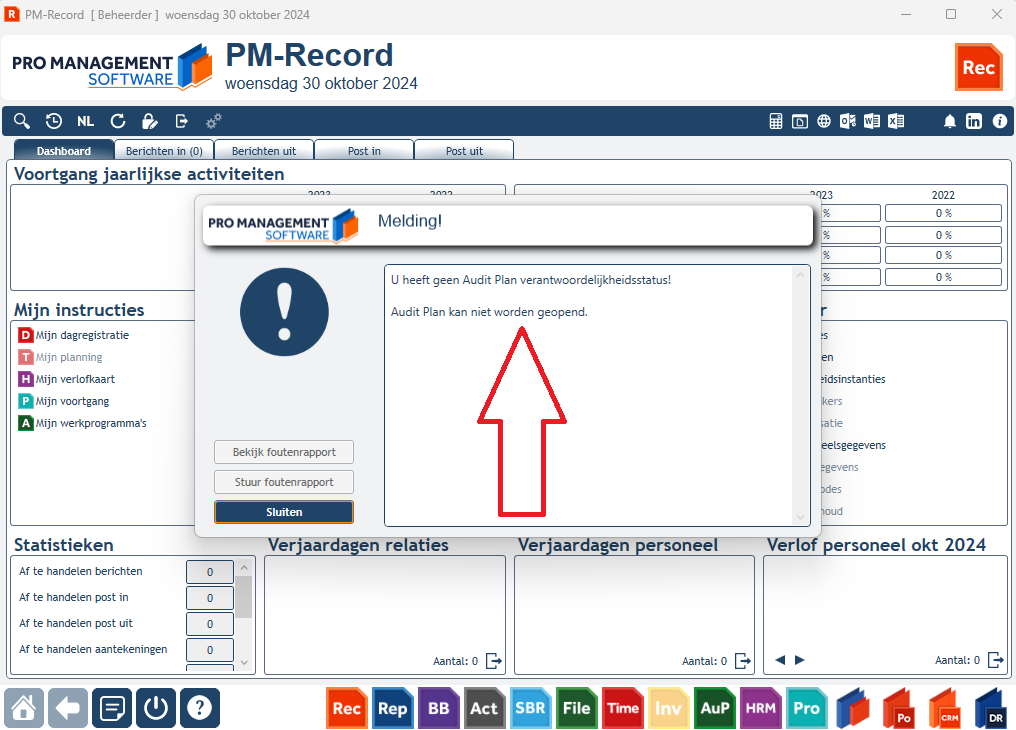
1. Autorisatie van beheerderstaken
De rechten van een gebruiker met de autorisatie 'AuditPlan_Beheer' zijn bewust beperkt, omdat deze in conflict zouden kunnen komen met de verantwoordelijkheidsstatus. Met andere woorden: in de individuele werkprogramma's van klanten gaat de verantwoordelijkheidsstatus vóór de beheerderstatus!
Een uitzondering hierop is de 'Admin'-logon; deze beschikt standaard over alle verantwoordelijkheidsstatussen (u kunt dit evt. teniet doen). Om integriteit te waarborgen is het dus belangrijk om voorzichtig met deze logon-gegevens (het wachtwoord!) om te gaan.
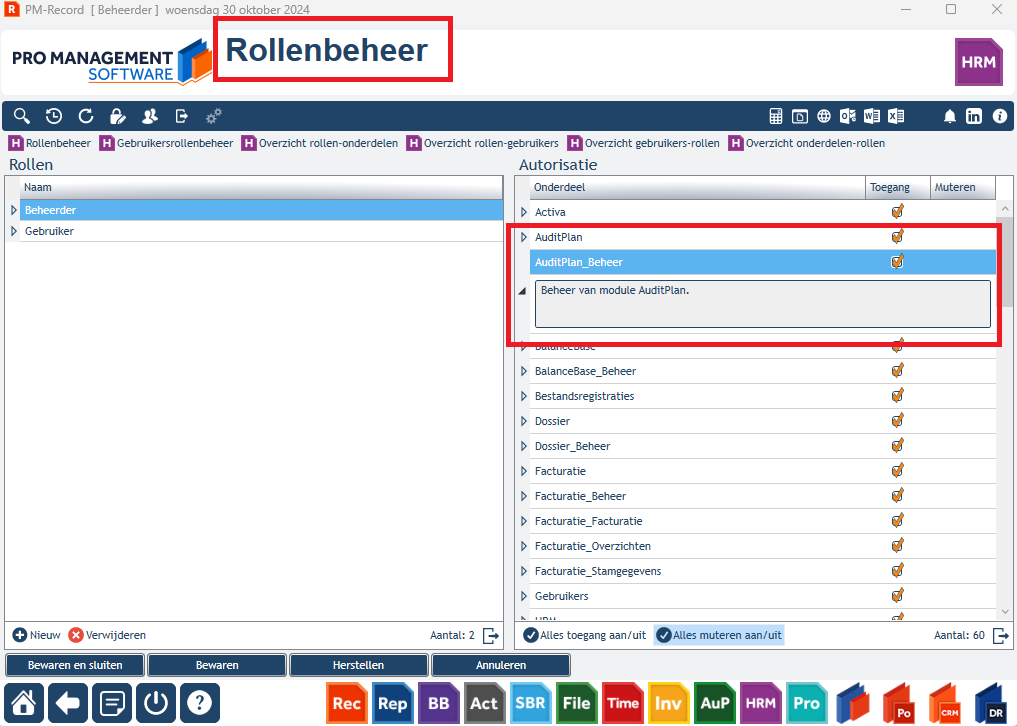
De gebruiker met de autorisatie 'AuditPlan_Beheer' heeft toegang tot:
- Rubrieken- en sjablonenbeheer;
- Klantenbeheer (werkprogramma's toewijzen aan klanten, bepalen van verantwoordelijken).
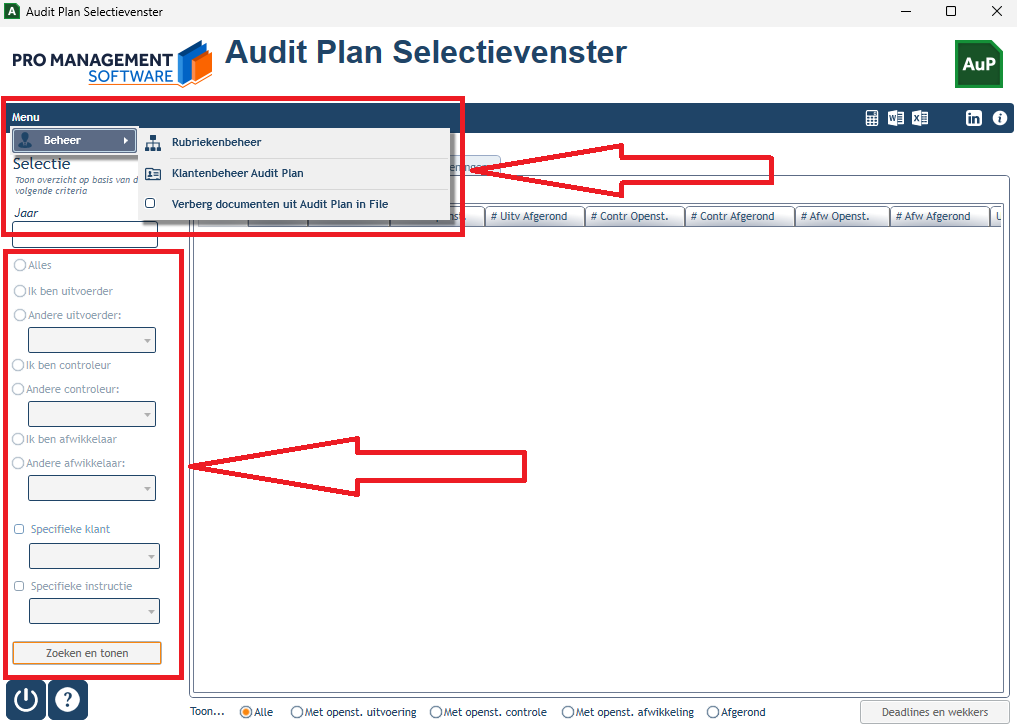
In de afbeelding hierboven is te zien dat een beheerder zonder verantwoordelijkheidsstatus geen individuele werkprogramma's kan selecteren, maar wel toegang heeft tot beheertaken.
2. Toekennen van verantwoordelijkheidsstatussen
Of u daadwerkelijk toegang heeft tot een werkprogramma hangt af dus van uw verantwoordelijkheidsstatus: alleen gebruikers met de status ‘UV’ (uitvoerders), ‘CT’ (controleurs), ‘AW’ of ‘MV’ (afwikkelaars), of ‘ACN’ (accountants) hebben het recht om individuele werkprogramma’s te raadplegen en/of te bewerken.
De gebruiker met de autorisatie 'AuditPlan_Beheer' bepaalt wie welke verantwoordelijkheidsstatus krijgt toebedeeld. In het kader van integriteit verdient het aanbeveling om een medewerker slechts één status toe te kennen.
Hoe doet u dat?
- Open Audit Plan. U belandt in het Audit Plan Selectievenster.
- Ga via het menu naar Klantenbeheer.
- In het venster Klantenbeheer klikt u in de menu-balk op het 'poppetje'.
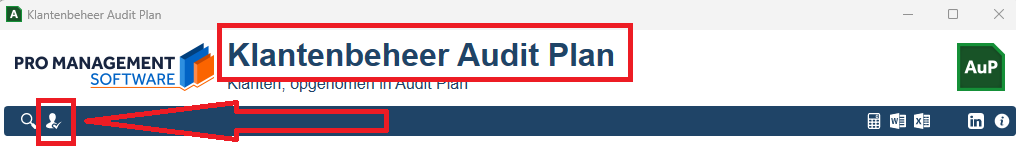
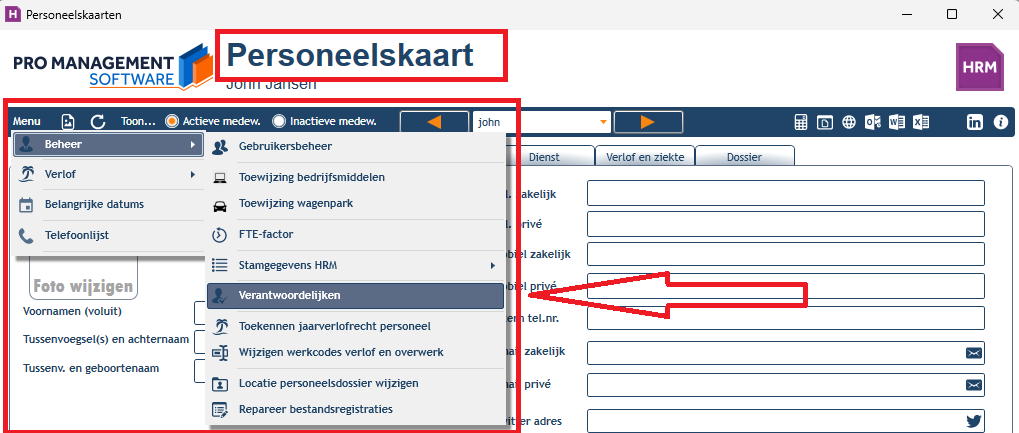
NB: Indien u over de HRM-licentie beschikt én de autorisatie 'HRM_Beheer' heeft, kunt u ook middels de personeelskaart verantwoordelijkheidsstatussen toekennen:
In het popup-venster 'Personeelsverantwoordelijken Audit Plan' kunt u aan elke verantwoordelijkheid gebruikers koppelen.
Noot: u ziet hier dat de 'Admin-logon' (Beheerder) standaard elke verantwoordelijkheid heeft. Evt. kunt u dat hier teniet doen.
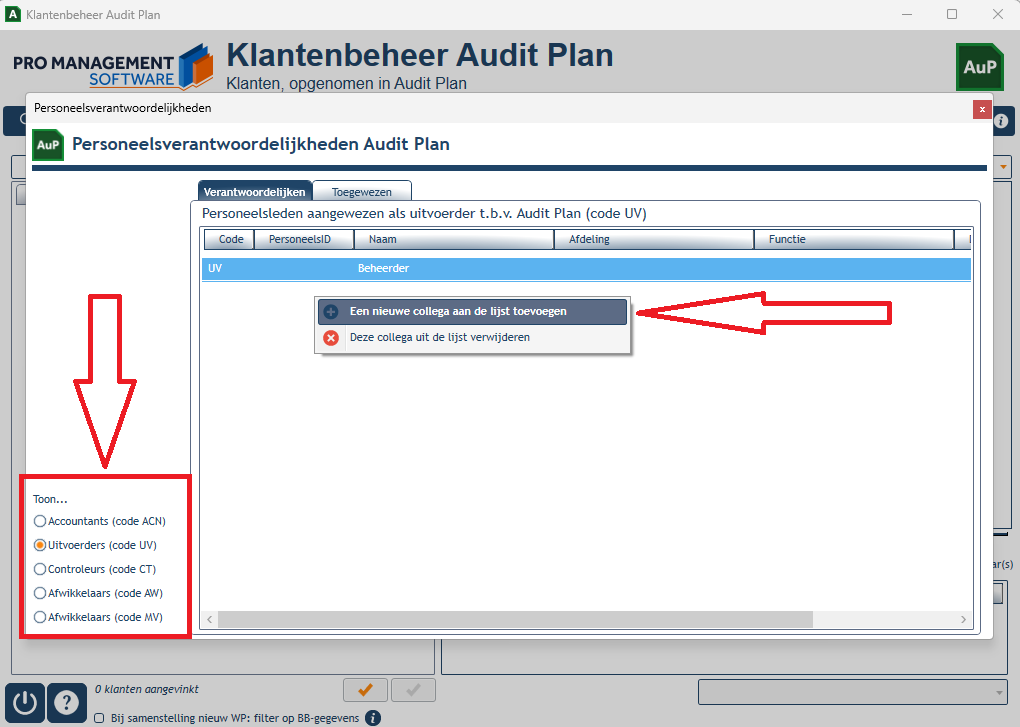
Noot: de status 'Afwikkelaar' kent twee varianten: 'AW' (afwikkelaar) en 'MV' (meewerkend vennoot). Behalve in naam bestaat er echter geen verschil in rechten.
Belangrijk: de status 'Accountant' is de hoogste in rang. De accountant is de enige die werkprogramma's én controlelijsten kan accorderen of afronden (hiermee worden deze ontoegankelijk gemaakt voor verdere bewerking).
- Om verantwoordelijken aan te wijzen selecteert u één voor één de verschillende verantwoordelijkheidsstatussen. Gebruik uw rechtermuisknop in de lijst en voeg collega's toe.
3. Toegankelijkheid van werkprogramma's op basis van verantwoordelijkheidsstatus
1. Stel: gebruiker X heeft de verantwoordelijkheidsstatus 'Uitvoerder' en is als zodanig toegewezen aan het werkprogramma van één klant. Wanneer deze Audit Plan opent en in het selectievenster belandt ziet het venster er als volgt uit:
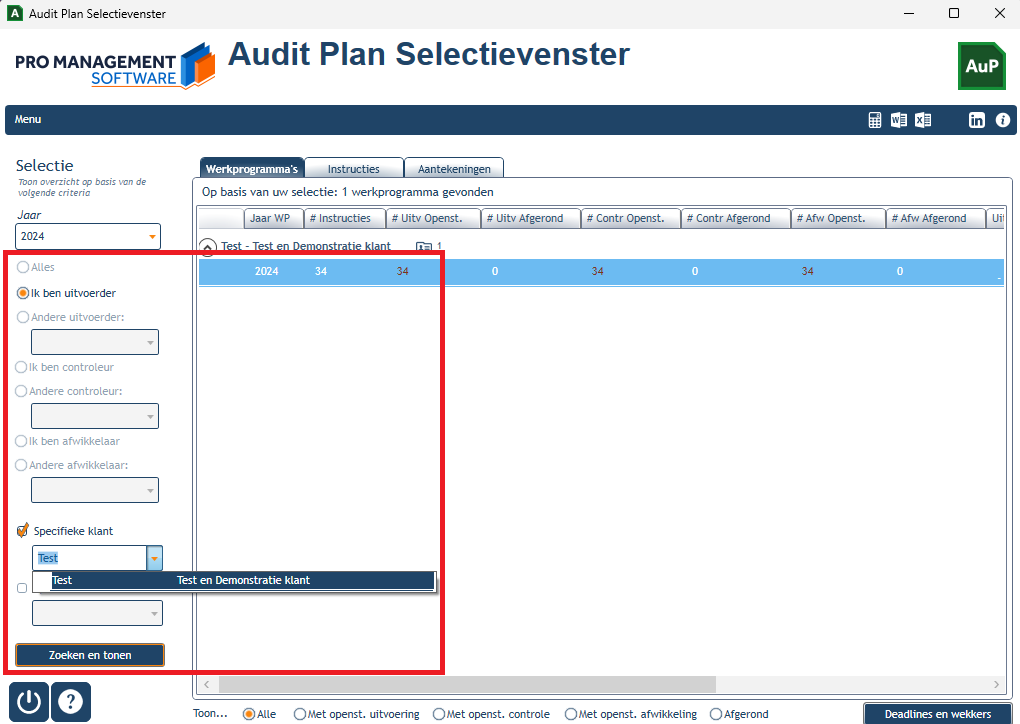
Gebruiker X mag alleen het werkprogramma openen van die ene klant, en alleen als uitvoerder.
2. Gebruiker Y is als controleur toegewezen aan het werkprogramma van één klant. Wanneer deze Audit Plan opent en in het selectievenster belandt heeft hij/zij als controleur toegang dat werkprogramma. De controleur mag echter ook de klanten-werkprogramma's van elke willekeurige uitvoerder inzien. Indien deze worden geopend beschouwt de applicatie de controleur als uitvoerder.
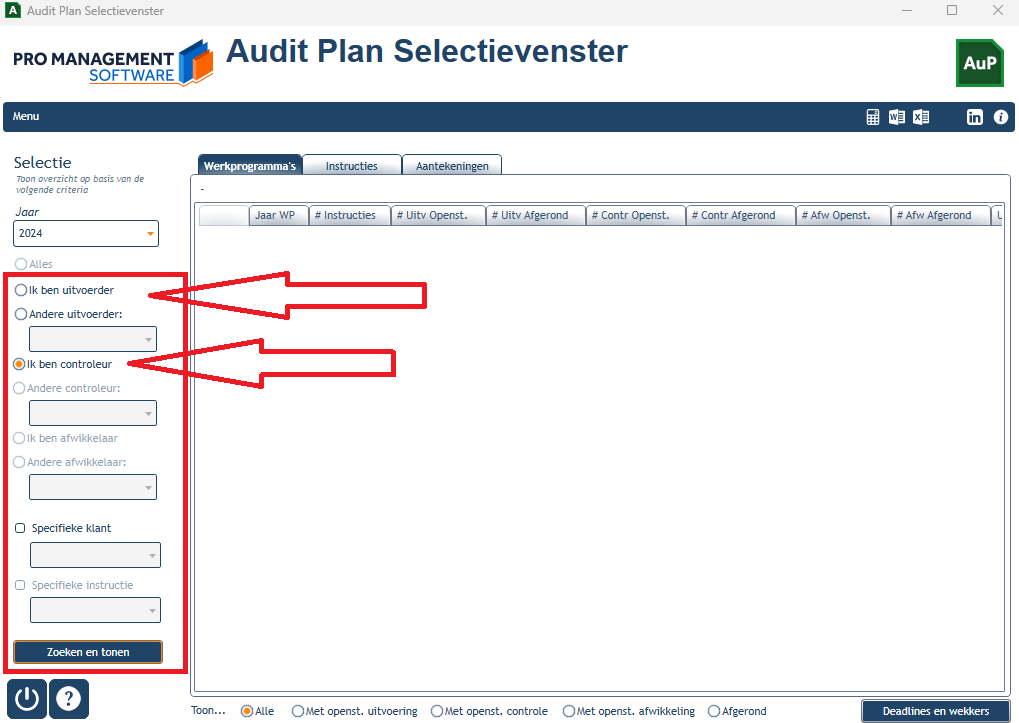
Gebruiker Y mag de werkprogramma's openen waarin hij controleur is, maar ook die van elke willekeurige uitvoerder.
3. Stel: gebruiker Z is als afwikkelaar toegewezen aan het werkprogramma van één klant. Wanneer deze Audit Plan opent en in het selectievenster belandt heeft hij/zij als afwikkelaar toegang dat werkprogramma. De afwikkelaar mag echter ook de klanten-werkprogramma's van elke willekeurige uitvoerder en controleur inzien. Indien deze worden geopend beschouwt de applicatie de afwikkelaar als uitvoerder resp. controleur.
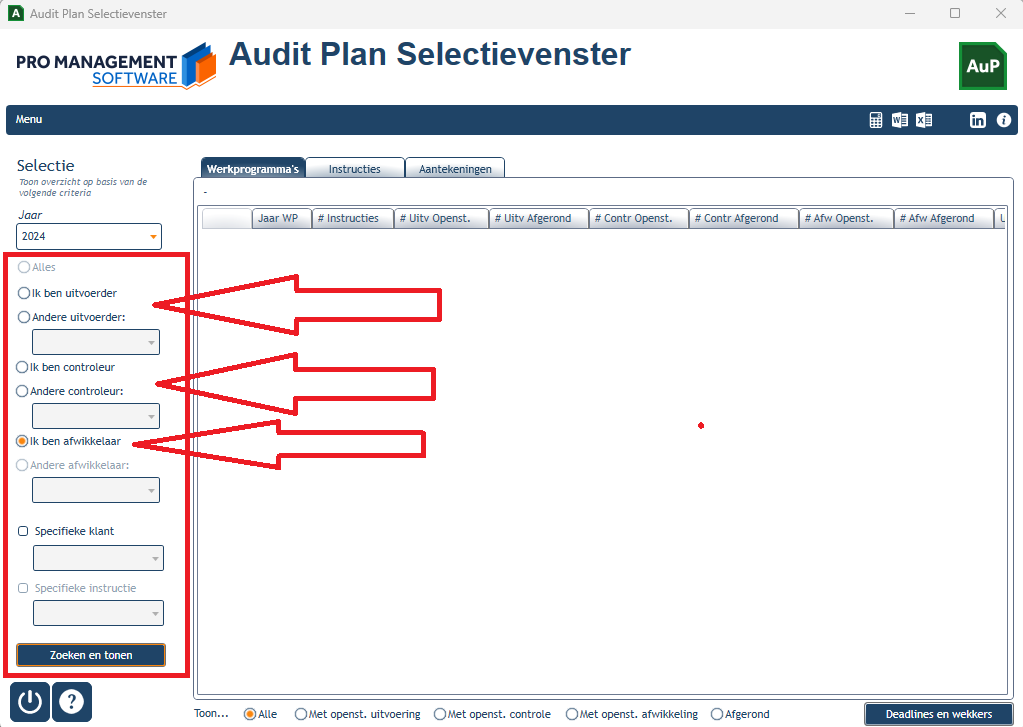
Gebruiker Z mag de werkprogramma's openen waarin hij afwikkelaar is, maar ook die van elke willekeurige controleur en uitvoerder.
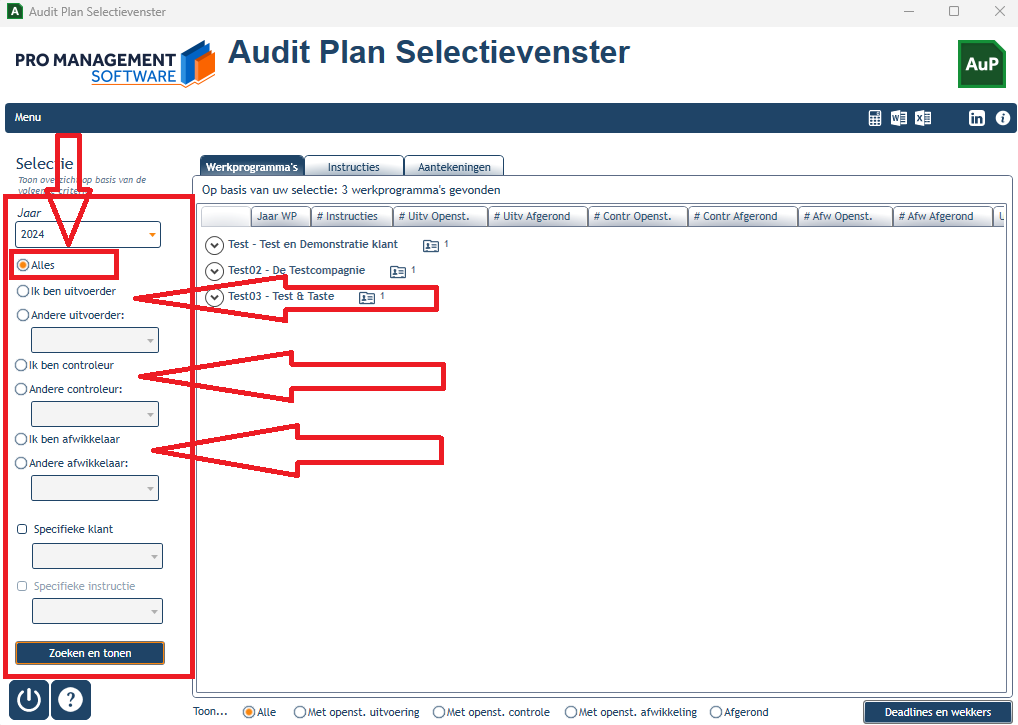
4. De 'Accountant' (ACN) wordt niet specifiek gekoppeld aan individuele werkprogramma's. Gebruikers met deze status hebben toegang tot alles en kunnen individuele werkprogramma's benaderen als accountant, afwikkelaar, controleur én uitvoerder.
De accountant is ook de enige die een werkprogramma als geheel kan accorderen.
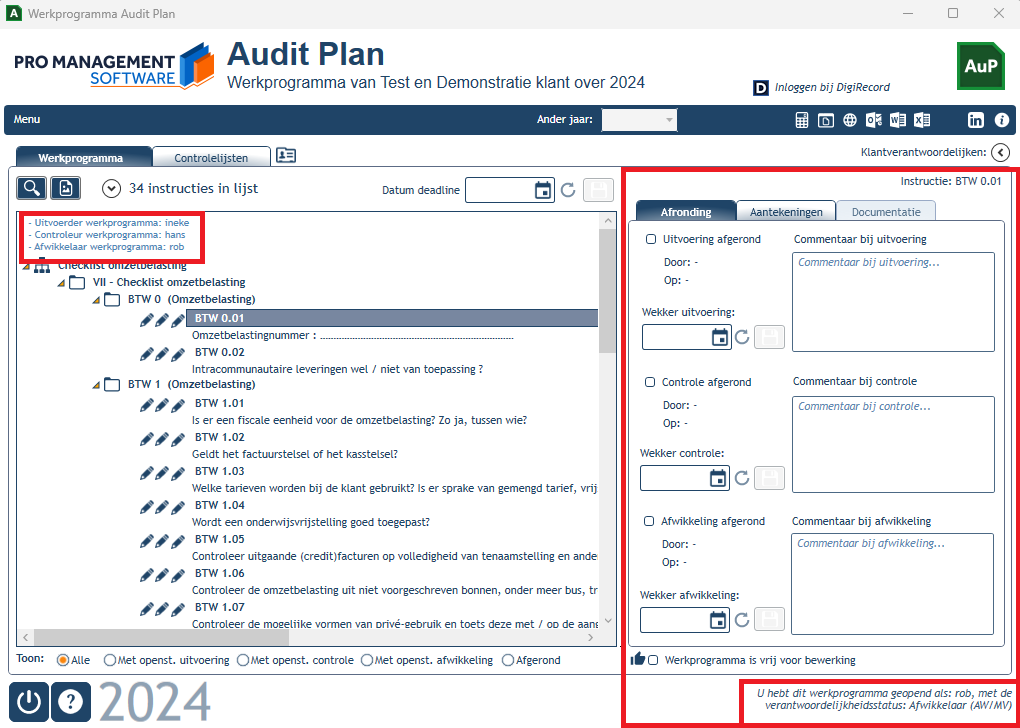
4. Het werkprogrammavenster vs. de verantwoordelijkheidsstatus
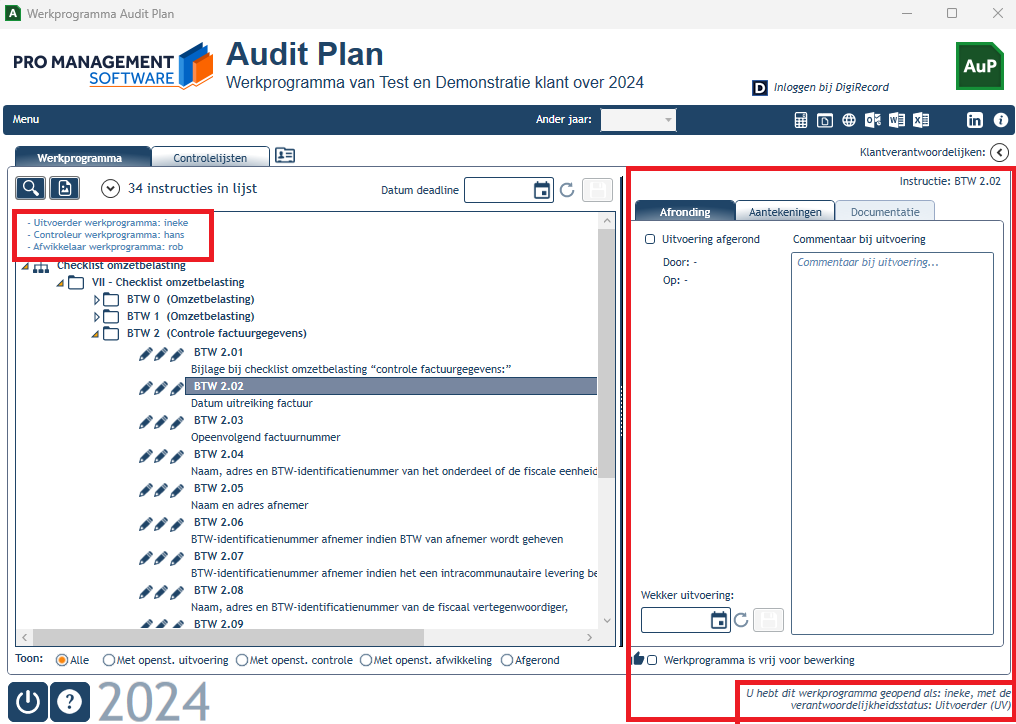
Op basis van de verantwoordelijkheidsstatus zal ook het venster van het individuele werkprogramma zich aanpassen.
- Indien u een klanten-werkprogramma opent als uitvoerder ziet het venster er zo uit. U bent verantwoordelijk voor de instructie/taak die u selecteert, voert de opdracht uit, noteeert uw bevindingen en als u klaar bent rondt u de uitvoering af:
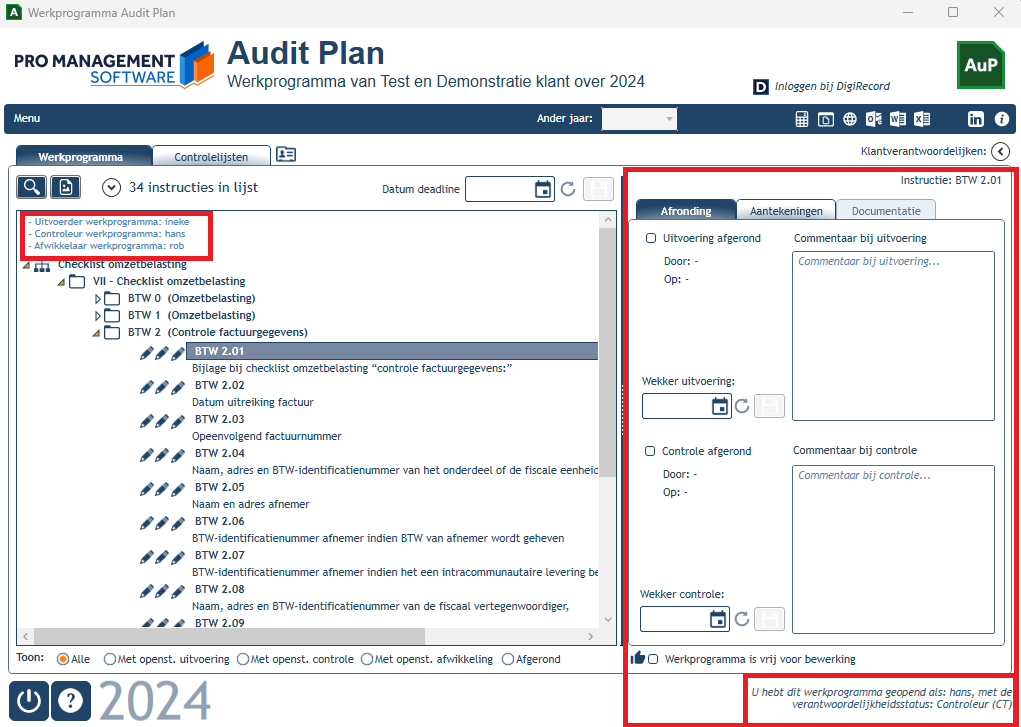
- Indien u een klanten-werkprogramma opent als controleur ziet u de uitvoerings- én de controle-sectie. U controleert de bevindingen en commentaren van de uitvoerder, plaatst uw eigen opmerkingen en rondt de controle af. Als controleur mag u echter ook de uitvoering afronden en/of becommentariëren.
- Indien u een klanten-werkprogramma opent als afwikkelaar ziet u de uitvoerings-, de controle- én de afwikkelsectiesectie. U controleert de bevindingen en commentaren van de uitvoerder en de controleur, plaatst uw eigen opmerkingen als afwikkelaar en rondt de afwikkeling af. Als afwikkelaar mag u echter ook de uitvoering en de controle afronden cq. becommentariëren.
5. Afwijken van de norm/uw eigen interpretatie
Hebt u een kantoor met maar een paar medewerkers die audits mogen of kunnen verrichten, dan is het niet mogelijk of praktisch om zowel uitvoerders, controleurs, afwikkelaars als accountants te benoemen.
In dat geval kunt u het anders aanpakken.
- Kies er bijv. voor om kantoorbreed alleen van afwikkelaars (AFW) en één accountant gebruik te maken. In dat geval combineren de afwikkelaars alle drie verantwoordelijkheidsstatussen. Op deze manier hebben ze toegang tot alle werkprogramma's waarin ze als verantwoordelijk afwikkelaar zijn opgenomen.
- Of maak alleen gebruik van uitvoerders en afwikkelaars, of alleen van uitvoerders en controleurs.
- U kunt ook helemáál geen gebruik maken van uitvoerders, controleurs en afwikkelaars, maar in dat geval dient u alle medewerkers die in Audit Plan mogen werken als accountant (ACN) aan te merken. Zij hebben dan toegang tot álle werkprogramma's. Het nadeel van deze optie is wel, dat niemand echt verantwoordelijkheid draagt. Bovendien: als u veel werkprogramma's heeft bestaat de kans dat het overzicht verloren gaat (wie doet dan wat?).
Waar u ook voor kiest, zorg wel voor een kantoorbrede afspraak.
Over het toewijzen van verantwoordelijken aan werkprogramma's: zie hier (Klantenbeheer).
Vragen of ondersteuning nodig?
Heeft u na het lezen van bovenstaande handleiding nog vragen? Neem gerust contact op met onze klantenservice.